ISACA
Germany Chapter
Fachwissen für verantwortungsvolle IT
ISACA ist ein internationaler Berufsverband für IT-Governance, IT-Audit, Informationssicherheit sowie Risk und Compliance. Das Germany Chapter verbindet diese Fachgebiete durch Weiterbildung, Publikationen und den Austausch in der Praxis.
Das Rahmenwerk COBIT hilft dabei, Unternehmensziele mit einer nachvollziehbaren Steuerung der IT zu verbinden. Ergänzend bieten die nationalen Zertifikate fachliche Vertiefungen in Governance, Compliance und IT-Risikomanagement.
Mein Bezug verbindet Mitgliedschaft und Ausschussarbeit mit fachlichen Qualifikationen und Veröffentlichungen. So fließen Methodenwissen und der Austausch mit anderen Fachleuten in meine Arbeit ein.
Das Germany Chapter verbindet internationale Methoden mit dem fachlichen Austausch vor Ort. Arbeitskreise und Veranstaltungen schaffen Raum, Erfahrungen aus Governance, Revision, Risikomanagement und Informationssicherheit gemeinsam weiterzuentwickeln.
Fachlicher Bezug
- Governance und COBIT
- Informationssicherheit und Audit
- Wissenstransfer und Vernetzung
Governance, Compliance und Sicherheit verbinden
IT-Governance Manager (ITGM)
ITGM vertieft die Steuerung der IT im Zusammenhang mit Unternehmenszielen und dem Rahmenwerk COBIT.
IT-Compliance Manager (ITCM)
Anforderungen, Kontrollen und Nachweise im IT-Management zusammenführen.
Certified Information Security Manager (CISM)
Informationssicherheits-Governance, Risiken und Sicherheitsprogramme wirksam steuern.
IT-Governance & IT-Compliance Practitioner
Praktische Anwendung von COBIT im Umfeld von Governance und Compliance.
IT Risk Practitioner
IT-Risiken methodisch bewerten und in die Governance einordnen.
Austausch, der in die Praxis führt

Mitgliedschaft
Als Mitglied im ISACA Germany Chapter nutze ich den Austausch zu Governance, Informationssicherheit, Audit und Regulierung und überführe diese Perspektiven in meine fachliche Arbeit.

Ausschussarbeit
Im Ausschuss für Netzwerke und Veranstaltungskooperationen unterstütze ich fachliche Formate, Kooperationen und Austauschmöglichkeiten, die Mitglieder und Praxispartner wirksam zusammenbringen.

Publikationen
Mit einem Beitrag im ISACA Journal und einem Fachbuch in der ISACA-Reihe verbinde ich Governance-Methoden mit konkreter Umsetzung – von Messmodellen bis zu BYOD und Compliance.
FACHLICHES ENGAGEMENT · IT-GRC-KONGRESS
Mitarbeit im Programmkomitee 2027
Im Programmkomitee des IT-GRC-Kongresses 2027 arbeite ich an der fachlichen Gestaltung des Kongressprogramms mit. Das Komitee setzt thematische Schwerpunkte, bewertet eingereichte Fachbeiträge und wirkt an ihrer Auswahl mit. Ich bringe dabei meine Perspektive auf Governance, Compliance und Informationssicherheit in den Austausch ein.
22.–23. Juni 2027 · Rosengarten Mannheim · ISACA Germany Chapter × dpunkt.verlag
KOMPETENZ IN DER PRAXIS
Governance in Entscheidungen übersetzen
Ich verbinde Governance, Compliance und Risikomanagement mit der Frage, wer welche Entscheidung trifft und welche Informationen dafür benötigt werden. COBIT dient dabei als methodischer Rahmen für eine Steuerung, die zum Unternehmen passt.
Wer entscheidet worüber?
Entscheidungsrechte, Verantwortlichkeiten und Eskalationen entlang der Unternehmensziele klären.
GREIFBARES ERGEBNISVerantwortungs- und Entscheidungsmodell
Wie werden Anforderungen steuerbar?
Regulatorische Pflichten mit Risiken, Kontrollen und nachvollziehbaren Nachweisen verbinden.
GREIFBARES ERGEBNISKontroll- und Nachweisstruktur
Welche Kennzahlen helfen der Führung?
IT-Ziele in wenige belastbare Messgrößen übersetzen, die Entscheidungen und Verbesserungen unterstützen.
GREIFBARES ERGEBNISEntscheidungsrelevante Kennzahlen
Wissen aus meiner Praxis
BYOD messbar machen
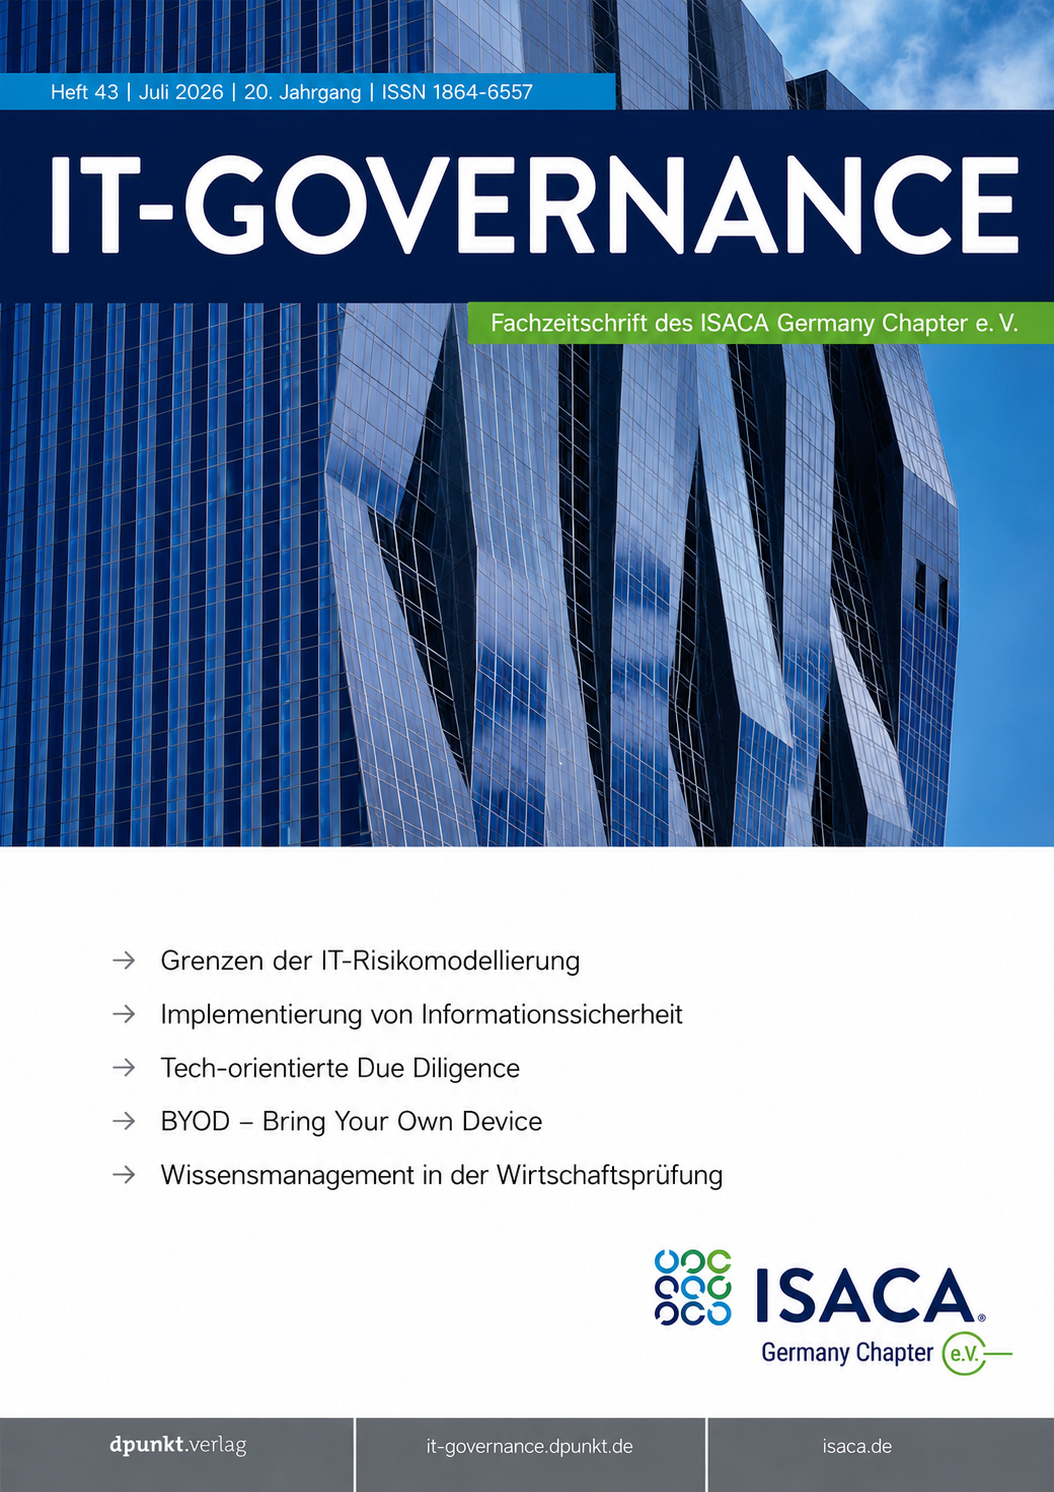
Fachzeitschrift IT-Governance · Heft 43 / 2026
Verbindet COBIT und IT-Balanced Scorecard mit einem konkreten Messmodell für BYOD. Kennzahlen und ein Umsetzungsfahrplan helfen, Risiken, Reifegrad und IT-Wirkung nachvollziehbar zu steuern.
NIS2, DORA und AI-Act in der Praxis

ISACA-Reihe · dpunkt.verlag
Geplante Veröffentlichung: Dezember 2026, laut Verlag.
Verbindet drei Regelwerke zu gemeinsamen Verantwortlichkeiten, Kontrollen und Nachweisen. Checklisten und Umsetzungshilfen unterstützen die Priorisierung und Vorbereitung auf Audits.
Governance wirksam zusammenführen
Sie möchten Governance, Compliance und IT-Steuerung verbinden? Lassen Sie uns über Verantwortlichkeiten, Prioritäten und den passenden nächsten Schritt sprechen.

