PECB
Informationssicherheit aufbauen und fundiert prüfen.
Managementsysteme mit Substanz
PECB ist eine internationale Zertifizierungsorganisation mit Bildungs-, Prüfungs- und Zertifizierungsprogrammen für Fachleute. Im Mittelpunkt stehen Kompetenzen rund um Managementsysteme und internationale Normen – unter anderem Informationssicherheit, Kontinuität und Risikomanagement.
Für ein Informationssicherheitsmanagementsystem nach ISO/IEC 27001 ergänzen sich zwei Perspektiven: der Aufbau und die Verankerung in der Organisation sowie die unabhängige, systematische Bewertung seiner Wirksamkeit.
Meine Qualifikationen als Lead Implementer und Lead Auditor verbinden diese Sichtweisen: Anforderungen werden in umsetzbare Prozesse übersetzt und ihre Ergebnisse anhand nachvollziehbarer Nachweise beurteilt.
PECB verbindet Weiterbildung mit der Zertifizierung fachlicher Kompetenzen. Die Qualifikationen orientieren sich an internationalen Normen und unterstützen eine systematische, nachvollziehbare Umsetzung von Managementsystemen.
PECB im Überblick
- ISO/IEC 27001
- Mein Profil: Lead Auditor und Lead Implementer
- Aufbau, Betrieb und Prüfung von ISMS
Prüfen, gestalten und in der Praxis verbinden
ISO/IEC 27001 · Lead Auditor
ISMS-Audits planen, Nachweise bewerten und Feststellungen nachvollziehbar dokumentieren.
ISO/IEC 27001 · Lead Implementer
Ein Informationssicherheitsmanagementsystem planen, einführen und weiterentwickeln.
KOMPETENZ IN DER PRAXIS
Ein ISMS aufbauen, betreiben und prüfen
Meine Implementierungs- und Auditperspektive verbindet den Aufbau eines Informationssicherheitsmanagementsystems mit seiner nachvollziehbaren Bewertung. Anforderungen werden in Verantwortlichkeiten, Risikobehandlung und prüfbare Abläufe übersetzt.
Was muss das ISMS abdecken?
Geltungsbereich, Schutzobjekte und Risiken bestimmen und die Risikobehandlung nachvollziehbar ausrichten.
GREIFBARES ERGEBNISBelastbarer Scope und Risikobehandlungsplan
Wie werden Kontrollen Teil des Betriebs?
Control Owner, Durchführung, Nachweise und Überprüfung so festlegen, dass Maßnahmen dauerhaft tragfähig sind.
GREIFBARES ERGEBNISVerantwortlichkeiten und prüfbare Evidenzen
Wie gut ist die Auditvorbereitung?
Anforderungen und Nachweise systematisch bewerten und Lücken bis zur wirksamen Behebung verfolgen.
GREIFBARES ERGEBNISFeststellungen und Verbesserungsbedarf
Wissen aus meiner Praxis
ISO27001: Alles was man wissen muss
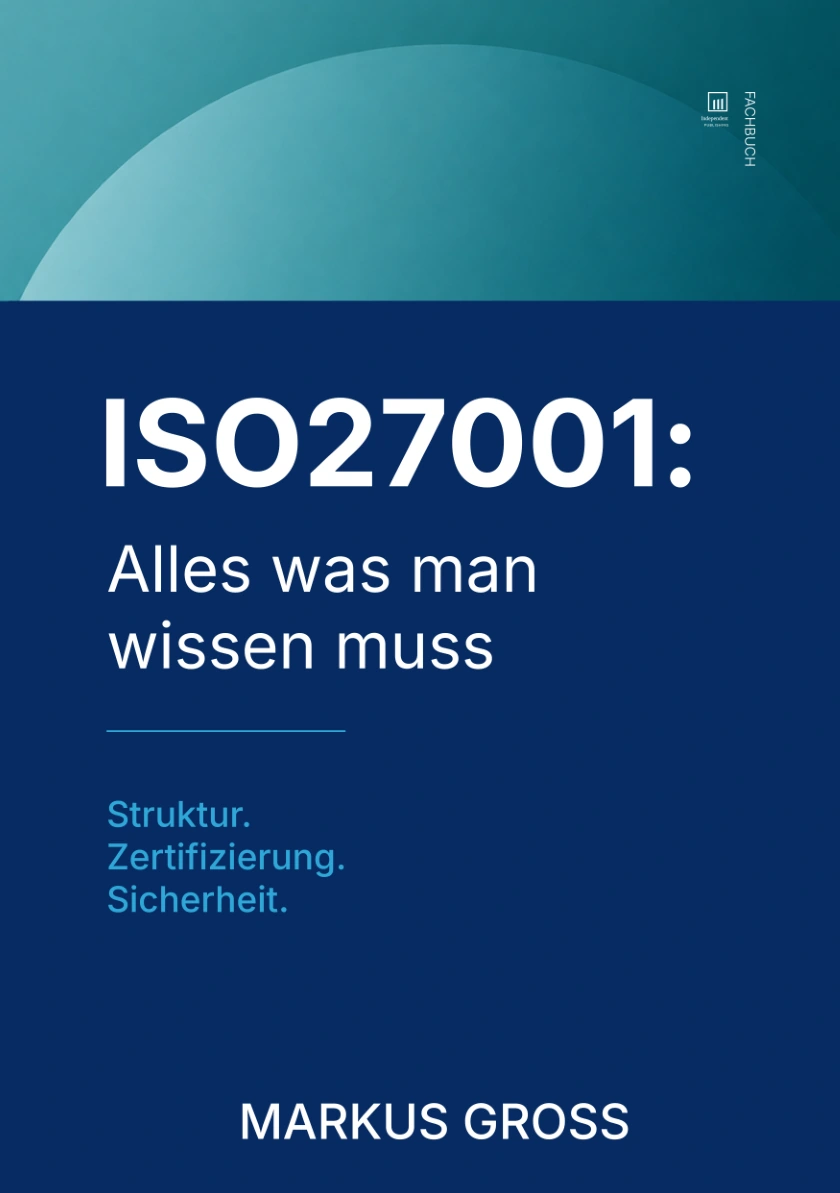
Alles was man wissen muss
Führt durch Aufbau, Betrieb und Weiterentwicklung eines ISMS. Verbindet Scope, Risikobehandlung und Kontrollen mit prüffähigen Nachweisen und der Vorbereitung auf die Zertifizierung.
Cyber Governance
Digitale Steuerung, Regulierung & Resilienz
Übersetzt Cyberrisiken in nachvollziehbare Managemententscheidungen. Verbindet Risikobereitschaft, Verantwortlichkeiten und wirksame Kontrollen mit aussagekräftigem Reporting an die Unternehmensleitung.
Ihr ISMS gezielt weiterentwickeln
Sie möchten Ihr ISMS aufbauen, weiterentwickeln oder auf ein Audit vorbereiten? Lassen Sie uns Ausgangslage, Handlungsbedarf und Prioritäten besprechen.

